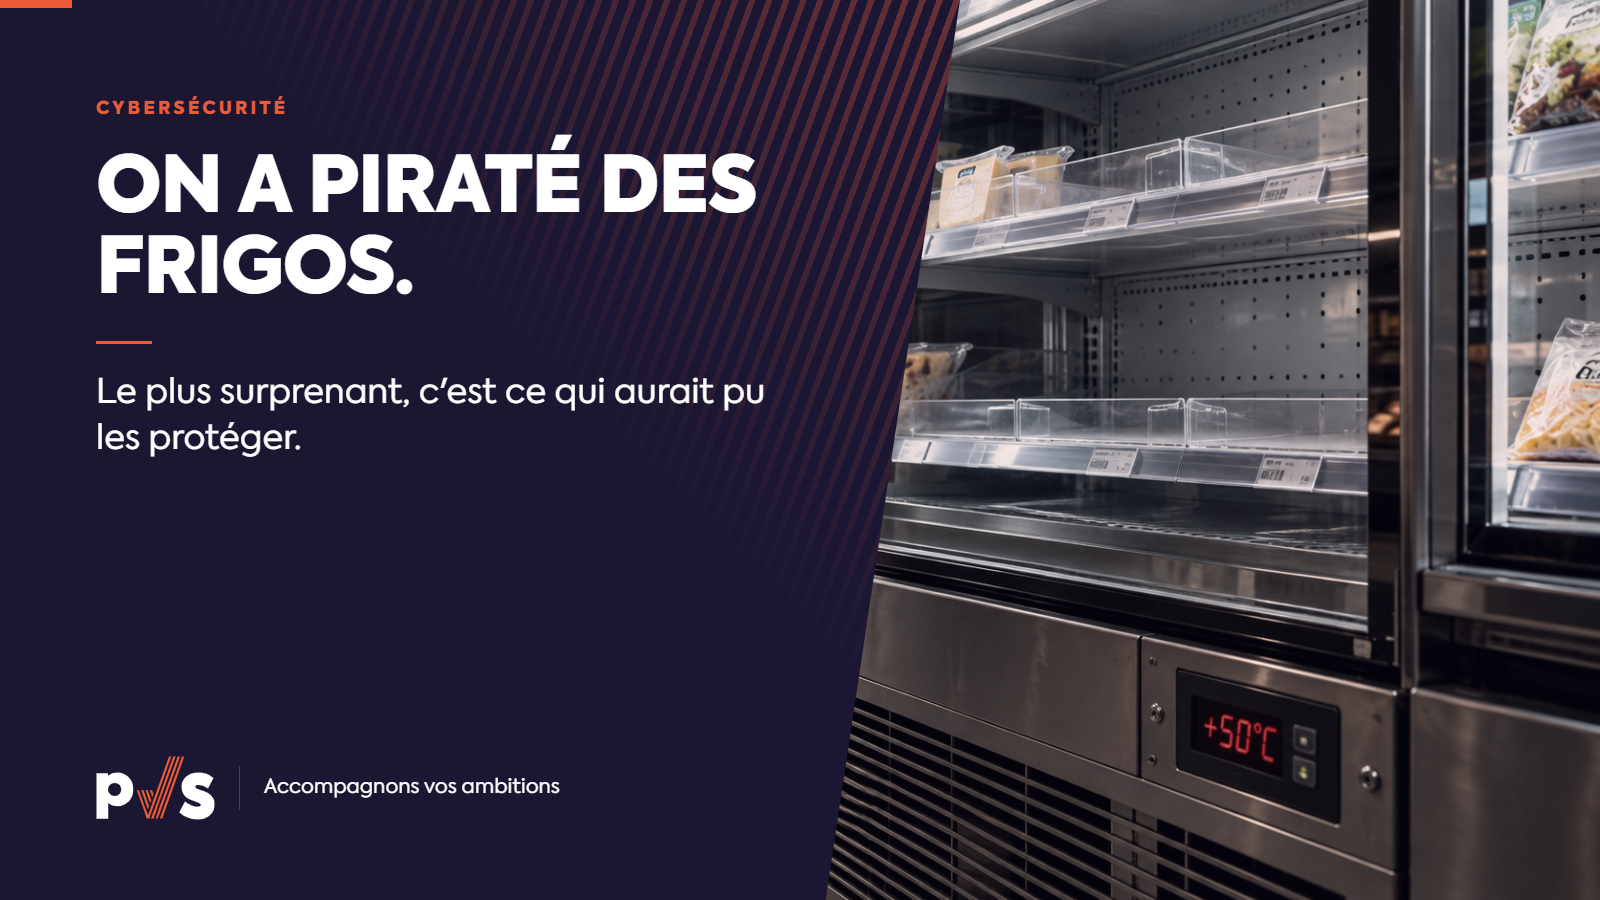
Des installations frigorifiques manipulées à distance, des marchandises perdues… et une question qui dépasse largement les supermarchés : qui vérifie les risques informatiques des équipements dont dépend votre activité ?
Ces derniers jours, des supermarchés français ont découvert qu’on pouvait provoquer des dégâts bien réels sans mettre les pieds dans un magasin.
Des pirates ont pris pour cible les systèmes de commande d’installations frigorifiques. En modifiant leurs réglages à distance, ils ont perturbé la conservation de marchandises qui devaient rester au froid.
L’histoire a de quoi surprendre. On imagine facilement le piratage d’un ordinateur ou d’une boîte mail. Beaucoup moins celui d’un système qui pilote des frigos.
Mais le plus étonnant n’est peut-être pas que ces installations aient pu être attaquées. C’est qu’une partie des précautions nécessaires pour protéger ce type d’équipement repose sur des principes relativement simples. Et que leur application dépend parfois de compétences que l’on ne pense même pas à vérifier chez un installateur.
Comment des pirates ont-ils pu agir sur des frigos ?
Un réfrigérateur de supermarché n’a pas grand-chose à voir avec celui de votre cuisine.
Les vitrines réfrigérées, chambres froides et autres installations commerciales disposent de systèmes électroniques qui surveillent leur fonctionnement et régulent leur température.
Ces équipements peuvent également permettre à un technicien de consulter des informations ou de modifier certains paramètres à distance.
C’est pratique. Un professionnel peut intervenir sur une installation sans devoir systématiquement se déplacer. Il peut consulter des températures, vérifier une anomalie ou adapter un réglage.
Mais cette possibilité d’intervention crée aussi un accès qu’il faut protéger.
Lors des incidents signalés en France en octobre 2026, des systèmes de commande frigorifique ont été manipulés à distance. Des consignes de température ont été modifiées, avec des conséquences sur les marchandises conservées dans les magasins concernés.
Ce n’est donc pas nécessairement le réfrigérateur lui-même qui présente une faiblesse. Le risque peut se trouver dans le dispositif qui permet de le piloter.
Et cette distinction est importante : une installation peut être excellente dans sa fonction principale, tout en étant insuffisamment protégée contre les accès non autorisés.
Une protection qui peut parfois tenir à quelques minutes de configuration
Après ces incidents, les autorités françaises ont notamment recommandé de supprimer l’accès direct depuis Internet aux interfaces de commande concernées.
Elles ont également évoqué, parmi les mesures d’urgence, la possibilité de limiter les connexions aux adresses des prestataires autorisés. Ces recommandations figurent dans l’alerte publiée par le CERT-FR.
Pour comprendre l’idée, imaginez un local technique dans lequel seuls deux professionnels doivent pouvoir entrer.
Il serait absurde de laisser sa porte ouverte à tous sous prétexte que ces deux professionnels doivent pouvoir y accéder.
Pour un équipement connecté, le principe est similaire : au lieu de permettre à n’importe qui sur Internet de tenter de joindre son interface de commande, on réserve l’accès aux intervenants qui en ont réellement besoin.
Techniquement, ce type de restriction peut parfois être mis en place rapidement, sans acheter de nouveau matériel ni souscrire un abonnement supplémentaire.
Cela ne signifie pas qu’une manipulation de cinq minutes aurait nécessairement empêché les attaques françaises. Les circonstances techniques exactes peuvent varier, et un filtrage des accès ne remplace pas une protection complète.
Mais le contraste reste frappant. Une mesure de prévention peut être simple et peu coûteuse, alors que les conséquences de son absence peuvent être considérables.
Ce qui est frappant, c’est aussi que ces précautions n’ont rien de révolutionnaire.
Limiter les accès à un équipement, éviter de rendre son interface de commande accessible à tous et supprimer les connexions inutiles font partie des bonnes pratiques informatiques depuis des années.
Pourtant, lorsqu’un équipement est installé par un professionnel dont le métier principal n’est pas l’informatique, ces réflexes ne sont pas toujours intégrés à la mise en service.
Le frigoriste vérifie que son installation produit du froid. Le prestataire informatique sécurise les équipements dont il connaît l’existence et dont il a la responsabilité.
Mais qui vérifie la sécurité de la connexion entre les deux ?
C’est précisément à cette frontière que peuvent apparaître des faiblesses : non pas parce que la protection est particulièrement complexe ou coûteuse, mais parce que personne n’a clairement été chargé de s’en occuper.
Le frigoriste sait faire du froid. Mais doit-il aussi savoir sécuriser un réseau ?
Un frigoriste doit maîtriser les installations frigorifiques. Leur rendement, leur régulation, leur entretien, les pannes mécaniques et électriques : c’est un métier technique qui demande une véritable expertise.
Mais aujourd’hui, certains équipements qu’il installe sont aussi connectés à un réseau informatique.
Ils disposent d’interfaces de commande, de logiciels, de comptes utilisateurs et parfois d’accès depuis Internet.
Et ces éléments introduisent des risques qui ne relèvent plus uniquement du froid.
Qui vérifie les paramètres de sécurité avant la mise en service ? Qui s’assure que les accès inutiles sont désactivés ? Qui suit les mises à jour ? Qui contrôle les connexions autorisées plusieurs années après l’installation ?
Le fabricant ? Le frigoriste ? Le prestataire informatique ? Le propriétaire du magasin ?
La réponse dépend des installations et des contrats. Mais elle doit exister.
En 2026, on ne peut plus installer un équipement connecté avec les mêmes réflexes qu’un appareil isolé en 1990.
Cela ne signifie pas que chaque frigoriste doit devenir expert en cybersécurité. Cela signifie qu’un professionnel doit connaître les précautions liées aux équipements qu’il installe, ou faire intervenir les compétences complémentaires nécessaires.
Et cette évolution ne concerne pas seulement les installations frigorifiques.
Vous installez une alarme pour protéger votre bâtiment. Et si elle créait une nouvelle porte d’entrée ?
Imaginez une entreprise qui fait installer un système d’alarme et plusieurs caméras.
L’installateur choisit les bons emplacements, règle les détecteurs, teste les alertes et configure l’application qui permet au dirigeant de consulter ses caméras depuis son téléphone.
Tout fonctionne parfaitement.
Mais imaginons qu’il ait aussi laissé des mots de passe faciles à deviner, conservé des identifiants par défaut ou ouvert un accès distant sans protection suffisante.
Le bâtiment est peut-être mieux protégé contre une intrusion physique. Pourtant, son installation de sécurité présente désormais une faiblesse numérique.
Le paradoxe est évident : un équipement installé pour protéger l’entreprise peut aussi l’exposer, si sa partie connectée est négligée.
Bien entendu, tous les installateurs d’alarmes ne travaillent pas de cette manière. Le problème n’est pas une profession en particulier.
C’est l’évolution des compétences nécessaires pour exercer certains métiers.
Un bon installateur ne doit plus seulement savoir faire fonctionner son équipement. Il doit aussi comprendre ce que sa connexion au monde extérieur implique.
Une CNC à 100 000 € peut dépendre d’un ordinateur vieux de vingt ans
Le même problème se rencontre dans l’industrie et les ateliers.
Prenons une menuiserie équipée d’une CNC, une machine à commande numérique capable d’effectuer des découpes et des usinages de grande précision.
L’investissement peut dépasser 100 000 €.
Pourtant, certaines machines industrielles reposent encore sur des ordinateurs et des systèmes d’exploitation très anciens. On rencontre notamment des installations qui utilisent toujours Windows XP, dont le support standard a pris fin en 2014.
Cela ne signifie pas que ces machines sont mauvaises. Leur longévité peut même être remarquable.
Et remplacer leur ordinateur n’est pas toujours possible : certains logiciels, contrôleurs ou composants ne sont compatibles qu’avec l’environnement d’origine.
Le danger apparaît lorsqu’on continue à utiliser cet environnement ancien sans tenir compte de ses limites.
Un système qui ne reçoit plus de mises à jour de sécurité ne devrait pas être connecté sans précaution au reste de l’entreprise. Il peut nécessiter un isolement particulier, des accès strictement limités et une maintenance adaptée.
Car une machine peut être mécaniquement irréprochable tout en dépendant d’un composant informatique vulnérable.
Et si ce composant devient indisponible, c’est parfois toute la production qui s’arrête.
Le risque ne vient donc pas toujours de l’équipement dans lequel on a le plus investi.
Il peut venir de ce petit élément auquel personne ne pense, simplement parce qu’il a toujours fonctionné.
Le problème commence quand chacun pense que c’est le métier de l’autre
Dans beaucoup d’entreprises, plusieurs fournisseurs interviennent sur une même installation.
Le fabricant connaît la machine. L’installateur connaît son fonctionnement. Le prestataire informatique gère le réseau et les ordinateurs. Le dirigeant, lui, attend simplement que l’ensemble fonctionne.
Cette répartition est normale. Aucun professionnel ne peut maîtriser toutes les disciplines.
Mais elle crée un risque lorsque les responsabilités ne sont pas clairement définies.
Le fournisseur de la machine peut considérer que la protection du réseau appartient au prestataire informatique. Ce dernier peut considérer que le contrôleur relève du fabricant.
Et chacun peut parfaitement remplir sa mission, sans que personne ne vérifie réellement ce qui se passe entre les deux.
C’est là que la maintenance doit évoluer.
Il ne suffit plus de demander si la machine fonctionne, si l’alarme se déclenche ou si la chambre froide maintient la bonne température.
Il faut aussi comprendre de quoi ces installations dépendent pour continuer à fonctionner, comment elles communiquent et qui est responsable de leurs accès et de leur sécurité.
Ce n’est pas une raison pour faire porter tous les risques au prestataire informatique. Certaines installations industrielles exigent des compétences très spécifiques et ne doivent pas être modifiées sans l’accord de leur fabricant ou de leur mainteneur.
En revanche, ces différents professionnels doivent pouvoir travailler ensemble, avec des responsabilités explicites.
Trois questions à poser à vos fournisseurs
Vous n’avez pas besoin de connaître les détails techniques de vos installations pour commencer à identifier les zones d’ombre.
- Qui peut accéder à cet équipement à distance ? Pas seulement aujourd’hui. Pensez aussi aux anciens installateurs, aux prestataires qui ne travaillent plus avec vous et aux accès créés lors de la mise en service.
- Qui s’occupe de sa sécurité informatique ? Pas de son entretien mécanique ou électrique : de ses mots de passe, de ses accès, de ses mises à jour et de sa connexion au réseau. Cette responsabilité est-elle clairement attribuée ?
- Que se passe-t-il si son système de commande devient indisponible ? Pouvez-vous continuer à travailler ? Existe-t-il une procédure de secours ? Quel fournisseur faut-il appeler ? Et combien de temps votre activité peut-elle supporter l’interruption ?
Ces questions ne remplacent pas un diagnostic. Elles permettent néanmoins de découvrir les responsabilités floues et les dépendances qui méritent d’être examinées.
Et elles sont souvent plus utiles qu’une question générale comme « Sommes-nous bien protégés ? », à laquelle il est toujours tentant de répondre oui.
La prévention, ce n’est pas forcément acheter davantage
On associe facilement la cybersécurité à des logiciels, des équipements supplémentaires et des investissements importants.
Ces solutions peuvent être nécessaires. Mais elles ne constituent pas toujours la première réponse.
Parfois, il faut d’abord identifier un accès qui n’aurait jamais dû rester ouvert, vérifier un équipement ancien, corriger une configuration ou simplement déterminer qui est censé s’en occuper.
Ce travail est moins visible qu’un dépannage spectaculaire.
Il demande pourtant une compétence essentielle : savoir où regarder, comprendre les conséquences possibles et agir avant qu’un incident ne survienne.
C’est cette approche que nous défendons chez PVS. Dans le périmètre des infrastructures et services que nous prenons en charge, notre objectif n’est pas seulement de résoudre les problèmes informatiques. C’est aussi d’anticiper ceux qui peuvent être évités.
Et lorsque des équipements spécialisés sont concernés, cela suppose de travailler avec leurs fournisseurs plutôt que de prétendre maîtriser seul l’ensemble de l’installation.
Car une intervention préventive réussie ne se remarque pas toujours.
Une machine continue à produire. Les collaborateurs travaillent normalement. Les commandes partent à l’heure.
Rien de spectaculaire ne se passe.
Et c’est précisément le résultat recherché.
Ce que les frigos piratés devraient vraiment nous apprendre
On pourrait retenir de cette histoire qu’il est désormais possible de pirater des réfrigérateurs.
C’est surprenant, mais ce serait passer à côté de l’essentiel.
Le véritable enseignement, c’est que nos équipements ont évolué plus vite que certaines de nos habitudes d’installation et de maintenance.
Un frigoriste doit toujours savoir faire du froid. Un installateur d’alarme doit toujours savoir protéger un bâtiment. Un fabricant de CNC doit toujours concevoir une machine capable de produire avec précision.
Mais dès que leurs équipements sont connectés, une nouvelle responsabilité apparaît.
Et si personne ne la prend en charge, une installation coûteuse et parfaitement fonctionnelle peut rester exposée à un risque évitable.
Le plus frustrant, c’est que la solution n’exige pas toujours un investissement considérable. Elle commence parfois par une vérification, une restriction d’accès ou une meilleure coordination entre professionnels.
Ce qui demande de l’expérience, ce n’est pas nécessairement de réaliser la manipulation.
C’est de savoir qu’il faut la faire.
Et c’est peut-être ce qui devrait le plus nous surprendre dans cette histoire.